Dans la nuit du 11 au 12 octobre, des centaines de supermarchés français ont découvert au matin des chambres froides et des congélateurs qui chauffaient au lieu de refroidir. Les pirates n’ont pas volé de données : ils ont pris la main sur les automates qui pilotent le froid. Pour un dirigeant de PME industrielle, l’affaire mérite qu’on s’y arrête, car les équipements visés ressemblent beaucoup à ceux qui tournent dans les ateliers, les entrepôts et les lignes de production.
Plan de l'article
Ce qui s’est passé dans les supermarchés #
Selon la dépêche AFP reprise par Sud Radio, Intermarché a indiqué qu’entre 150 et 200 de ses magasins étaient touchés, et Coopérative U moins d’une centaine. D’autres enseignes ont été citées sans confirmation officielle. D’après BFMTV, les attaquants ont déclenché à distance un dégivrage forcé des installations, ce qui a fait monter les températures. Les produits frais et surgelés ont dû être jetés, et le parquet de Paris évoque même des départs de feu.
Le PDG de Coopérative U, Dominique Schelcher, a qualifié l’attaque d’« inédite » et « d’une extrême gravité ». Le parquet de Paris a ouvert une enquête, confiée à l’Office anticybercriminalité, et l’ANSSI a été saisie. Un point a particulièrement retenu l’attention : selon Intermarché, ses assurances ne couvrent pas ce type d’incident en magasin.
À lire Guide complet pour devenir consultant indépendant sans tout risquer
Des automates anciens ou pas à jour
Les systèmes visés sont des régulateurs de froid du fabricant danois Danfoss. Le fabricant a indiqué, comme le rapporte Le Monde Informatique, que l’incident concerne des « équipements obsolètes ou dont les logiciels n’étaient pas à jour ». Une partie des contrôleurs touchés ne reçoit plus de mises à jour de sécurité. D’autres étaient encore pris en charge, mais leurs correctifs n’avaient pas été installés.
Le directeur général de l’ANSSI, Vincent Strubel, a ensuite appelé à déconnecter ces équipements d’Internet, ou au minimum à filtrer très strictement l’accès réseau. Le CERT-FR estime que des campagnes d’attaques sont probablement toujours en cours, selon Tom’s Guide. L’alerte mentionne aussi d’autres marques de régulateurs utilisées dans le froid commercial.
Pourquoi une PME industrielle est concernée #
Aucune attribution n’a été rendue publique, et les chercheurs penchent pour une attaque opportuniste : des équipements visibles depuis Internet, repérés puis exploités grâce à des failles connues. C’est précisément le scénario qui menace beaucoup de sites industriels de taille moyenne.
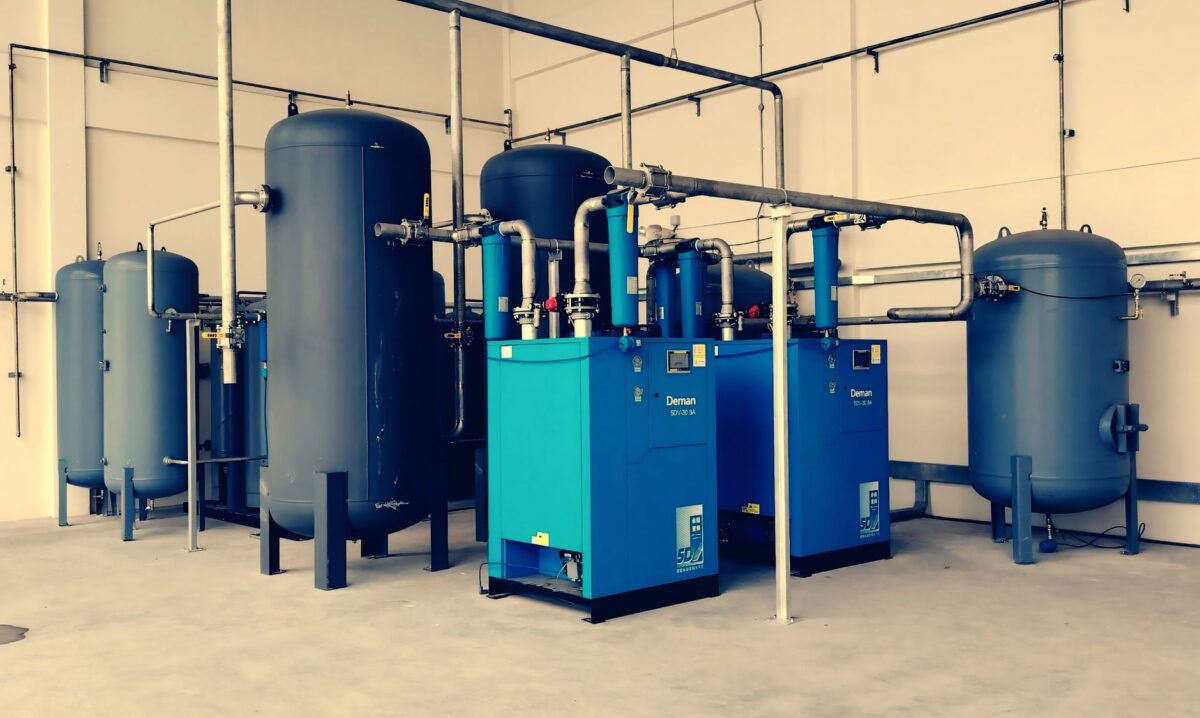
Dans une PME, les automates, les superviseurs de chaufferie, de compresseurs, de groupes froids ou de traitement d’air sont souvent installés par un intégrateur. Pour faciliter la maintenance, ils sont parfois accessibles à distance par une simple interface web. Le mot de passe d’origine reste en place, le logiciel n’est jamais mis à jour, et personne dans l’entreprise ne sait vraiment que l’équipement est joignable depuis l’extérieur.
À lire Industrie 4.0 def : ce que ça change concrètement pour les industriels
La conséquence est différente d’une attaque informatique classique. Il ne s’agit pas de données chiffrées ou de messagerie bloquée, mais d’un process physique qui déraille : un stock perdu, une machine endommagée, une ligne arrêtée, voire un risque pour la sécurité des personnes.
Les questions à se poser dès maintenant #
Savoir ce qui est connecté
Le premier chantier est un inventaire. Quels équipements de production, de froid, d’énergie ou de bâtiment sont reliés au réseau ? Lesquels sont accessibles depuis Internet, directement ou via un modem installé par un prestataire ? Cet inventaire est rarement tenu à jour, car ces équipements relèvent souvent de la maintenance plutôt que de l’informatique.
Couper l’exposition directe
La recommandation de l’ANSSI est claire : aucun automate ne devrait être joignable directement depuis Internet. Si un prestataire doit intervenir à distance, l’accès doit passer par un VPN sécurisé ou un réseau protégé, avec des comptes nominatifs et des mots de passe changés par rapport aux réglages d’usine.
Traiter les équipements en fin de vie
Un contrôleur qui ne reçoit plus de mises à jour ne peut pas être sécurisé durablement. Il faut l’isoler du réseau, ou prévoir son remplacement dans le plan d’investissement. C’est un arbitrage de direction, pas seulement un sujet technique : le coût d’un remplacement doit être comparé à celui d’un arrêt de production ou d’un stock perdu.
Relire son contrat d’assurance
La remarque d’Intermarché sur ses assurances doit inciter chaque dirigeant à vérifier ce que couvre réellement son contrat en cas de sabotage informatique d’un équipement physique. Les polices « cyber » portent souvent sur les données et l’informatique de gestion, et pas toujours sur les pertes de production ou de marchandises.
Un sujet de gouvernance, pas seulement d’informatique #
Dans beaucoup de PME, la cybersécurité est rangée du côté du service informatique, quand il existe, et les automates du côté de la maintenance. L’attaque contre les frigos des supermarchés montre que la frontière entre les deux n’a plus de sens. Désigner un responsable de la sécurité des équipements industriels, inscrire la question dans les contrats avec les intégrateurs et prévoir un budget de remplacement des équipements obsolètes sont des décisions qui relèvent de la direction.
L’enquête dira comment les attaquants ont procédé. Mais la leçon pour les industriels est déjà disponible : un équipement oublié, exposé et jamais mis à jour peut suffire à arrêter une activité.